この記事は約20分で読めます。
クラウドとSaaSの普及で、企業のデータはオンプレミス、複数のクラウド、社員の端末、Microsoft 365やSaaSへと散らばりました。
どこに何の機密情報があるかを把握できるかどうかが、漏洩対策と規制対応の成否を分けます。散在したままでは、退職者の共有ファイルも、放置された共有リンクも、生成AIが読み込むデータも守りきれません。
この状態を一つの基盤で解決するのがMicrosoft Purviewです。
記事では、Microsoft Purviewとは何か、3つの機能領域、料金までを一次情報にもとづいて解説し、生成AI時代の使い方と導入の進め方までを示します。
読み進める前に、要点を3つに絞って先にお伝えします。
- ● Microsoft Purviewは、データセキュリティ、データガバナンス、データコンプライアンスという3つの機能領域を一つに束ねた統合ソリューションです。
- ● 料金は、Microsoft 365のユーザー単位ライセンスと、Azure側の従量課金という2つの課金モデルで構成されます。
- ● 現在のMicrosoft Purviewは、旧Azure Purviewと旧Microsoft 365 コンプライアンスという2つの系統が2022年に統合されて生まれた製品です。
なぜ今データガバナンスが必要か
クラウド移行とSaaS活用が進んだ結果、企業のデータは一つの場所に収まらなくなりました。社内のファイルサーバーを守れば安全という前提は、すでに崩れています。まずは、データ統制が難しくなった理由を整理します。
データガバナンスとは、データを見つけて理解し守って正しく使わせる取り組み
データガバナンスとは、組織が持つデータ資産を可視化し、分類して、保護しながら正しく活用できる状態を維持する一連の取り組みです。
誰がどのデータにアクセスできるかを決めるアクセス制御だけを指すのではなく、どこに何のデータがあるかを把握し、機密度を判定し、利用のルールを回し続けるまでを含みます。
データ基盤をAzureへ移すほど、クラウド環境全体でのデータガバナンスの設計まで踏み込む必要が高まり、Microsoft 365とAzureをまたいだ統制が課題になりました。
データが散在するとなぜ守れないのか
守るべきデータが一か所になければ、そもそも棚卸しはできません。オンプレミス、AzureやAWS、GCP、Microsoft 365やSaaS、社員の端末に分散すると、どこに機密情報が眠っているかを追い切れなくなります。
たとえば、部門ごとにSharePointサイトが乱立し、誰がどの機密文書にアクセスできるかを情シス部門が把握できていない状況を思い浮かべてください。
退職した社員のアカウントに残った評価資料や期限を切らずに発行された共有リンクが、そのまま漏洩の経路になります。生成AIに社内データを使わせる動きが広がると、この見えないデータがさらにリスクへ変わります。
データを守るには、まずデータを見つけるところから始める必要があり、アクセスを守るゼロトラストの考え方とあわせて設計すると効果が高まります。アクセス制御側の全体像は以下記事で解説しています。
Azureでのゼロトラストとは?仕組み・6つの構成要素・段階的導入手順を解説
Microsoft Purviewとは
Microsoft Purviewは、データの可視化、保護、ガバナンス、コンプライアンスを担う複数のソリューションを一つに束ねた統合基盤です。ここでは定義を押さえたうえで、旧名称との関係と現在の3つの機能領域を紹介します。
Microsoft Purviewの定義
Microsoft Purview(パービュー)とは、社内外に散在するデータを可視化し、分類して保護し、規制対応まで一元的に管理するためのMicrosoftの統合ソリューションです。オンプレミスやマルチクラウド、SaaSを横断し、テーブルのような構造化データと、文書やメールのような非構造化データの両方を対象にします。
旧名称との関係
Microsoft Purviewには出自の異なる2つの系統があります。
一つは旧Azure Purviewで、データマップとデータカタログでデータ資産を管理する、データガバナンス寄りの系統です。
もう一つは旧Microsoft 365 コンプライアンス(旧コンプライアンスセンター)で、機密ラベルやDLP、監査、eDiscoveryなどを担う、情報保護とコンプライアンス寄りの系統です。
この2つが2022年にMicrosoft Purviewへ統合され、現在の製品になりました。
| 出自の系統 | 主に担っていた機能 | 現在の位置づけ |
|---|---|---|
| 旧Azure Purview | データマップ・データカタログによるデータ資産の管理 | データガバナンス領域 |
| 旧Microsoft 365 コンプライアンス(旧コンプライアンスセンター) | 機密ラベル・DLP・監査・eDiscovery・コンプライアンス管理など | データセキュリティ領域とデータコンプライアンス領域 |
3つの機能領域
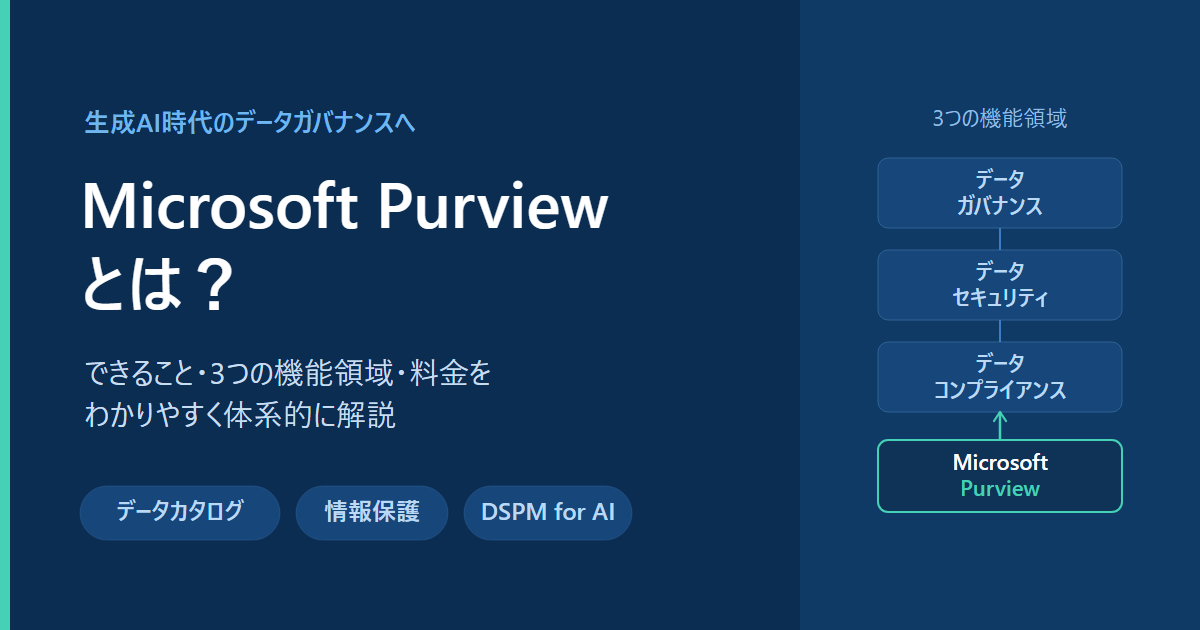
現在のMicrosoft Purviewは、データセキュリティ、データガバナンス、データコンプライアンスという3つの機能領域で構成されます。
公式のPurviewの詳細にもとづき、各領域の主なソリューションを整理します。
| 機能領域 | 主なソリューション | 出自の系統 |
|---|---|---|
| データセキュリティ | 情報保護・DLP・インサイダーリスク管理・情報バリア・特権アクセス管理・DSPM(プレビュー) | 旧Microsoft 365 コンプライアンス系 |
| データガバナンス | データマップ・統合カタログ | 旧Azure Purview系 |
| データコンプライアンス | 監査・eDiscovery・データライフサイクル管理・コンプライアンスマネージャー・コミュニケーションコンプライアンス | 旧Microsoft 365 コンプライアンス系 |
旧Azure Purviewという1つの系統は、ほぼそのまま現行のデータガバナンス領域に対応します。
一方で旧Microsoft 365 コンプライアンスという1つの系統は、現行のデータセキュリティ領域とデータコンプライアンス領域の2つにまたがります。
つまり、旧2系統と現行3領域は、1対1ではなく1対2でずれているのです。加えて、機密ラベルや分類子は複数の領域で使う共有機能として位置づけられており、公式でも共有機能として整理されています。
以降では、この3領域のうち可視化を担うデータガバナンス、分類と保護を担うデータセキュリティ、規制対応を担うデータコンプライアンスの順に見ていきます。
なお、機能領域やポータルの呼称は更新されることがあるため、実装前には公式ドキュメントで現行表記を確認してください。
データマップと統合カタログでデータを可視化する
データを守るためには、どこに・何があるかを把握しなければいけません。その可視化を担うのが、データガバナンス領域のデータマップと統合カタログです。技術で資産を集める層と人が使える形に整える層に分けて理解すると、役割の違いが見えてきます。
データマップとは
データマップとは、オンプレミスやマルチクラウドのデータソースをスキャンし、メタデータを収集して資産のインベントリを自動生成する仕組みです。
手作業では追いつかないデータの棚卸しを自動化し、どこにどんなデータがあるかの地図をつくります。ここにはデータリネージ、つまりデータがどこから来て・どこへ流れたかという来歴の可視化も含まれ、あるテーブルを変更したときの影響範囲を追う調査に役立ちます。
統合カタログとは
統合カタログ(Unified Catalog)とは、データマップが集めた資産を検索してキュレーションし、品質や意味を管理して、利用者が必要なデータを見つけて正しく使えるようにするカタログです。
ポイントは、かつてデータカタログと呼ばれていた機能が、この統合カタログへ刷新された点です。Microsoftは新しいデータガバナンスのSaaSソリューションを2024年9月1日に一般提供として公開しており、公式の統合カタログ解説も現行名で提供されています。
旧称のデータカタログや旧画面のまま解説している情報は古い可能性があるため、注意してください。統合カタログを使えば、担当者が必要なデータをキーワードで探し、意味や品質を確かめたうえで安心して活用できます。
データガバナンスには、機能を絞った無料版と全機能を使えるEnterpriseバージョンがあります。無料版はカタログとデータマップ履歴などのコアサブセットに限られ、初期評価や検証の用途向けです。
データマップと統合カタログの関係
データマップと統合カタログは、対立する機能ではなく補完し合う関係です。技術で資産を集める層と人が使える形に整える層に分けると、両者の役割がはっきりします。
| レイヤー | 担うもの | ソリューション | 主な役割 |
|---|---|---|---|
| 技術レイヤー | メタデータの収集 | データマップ | 資産を自動でスキャンして棚卸しし、系列情報を集める |
| 業務レイヤー | 人が使える形への整理 | 統合カタログ | 検索とキュレーションで、必要なデータを見つけて正しく使わせる |
データマップによる資産のスキャンやキュレーションは、Microsoft 365以外のデータソースを対象にする場合、処理量に応じた従量課金の対象になります。
機密データを分類して保護する
データが見えるようになったら、次はその機密度に応じて分類し、保護をかける段階に進みます。ここからは、データセキュリティ領域の中核である情報保護とDLPを解説します。可視化から分類、保護へと一歩ずつ進めるのが実務の順序です。
情報保護と機密ラベルとは
情報保護(Information Protection)とは、データの機密度を判定し、その度合いに応じた保護を適用する仕組みです。
中核となるのが機密ラベル(sensitivity label)で、社外秘や極秘といったラベルを文書やメールに付与し、暗号化やアクセス制限を自動で適用します。ラベルはファイルそのものに埋め込まれるため、社外へ移動しても保護が持続する点が強みです。
分類の精度を上げるうえで役立つのがデータの分類機能で、クレジットカード番号やマイナンバーといった機密情報の種類を定義し、トレーニング可能な分類子で自動検出できます。
人手でラベルを付け続けるのは現実的でないため、自動ラベル付けで条件に合う文書へラベルを自動適用すると、運用が回り始めます。
DLP(データ損失防止)で漏洩を防ぐ
DLP(Data Loss Prevention、データ損失防止)とは、機密データが不適切に外部へ持ち出されるのを検知してブロックする仕組みです。機密ラベルや機密情報の種類を条件にして、メール送信やクラウドへのアップロード、コピーといった操作を制御します。
ここで大切なのは、機密ラベルとDLPが連動して初めて実効的な保護になる点です。ラベルで機密度を判定し、そのラベルを条件にDLPが持ち出しを止める、という組み合わせが効きます。
あわせて、社内の不審な操作を検知するインサイダーリスク管理も、このデータセキュリティ領域に含まれます。
実装の勘所
DLPや自動ラベル付けをいきなり強制すると、正当な業務までブロックして現場が止まります。
まずは監査モードで数週間運用し、どんな操作が引っかかるかと誤検知の傾向を洗い出してから、段階的に強制へ移すのが現実的です。ブロックする前に、何が起きているかを観測する順序を踏むと、現場の反発を抑えながら保護を強められます。
監査とコンプライアンスに対応する
分類して保護したデータについて、規制対応の状況を可視化し、記録として残し、必要なときに取り出せるようにするのがデータコンプライアンス領域です。ここでは、要点を絞って簡潔に整理します。
コンプライアンス管理(規制対応をスコアで可視化)
コンプライアンスマネージャー(Compliance Manager)とは、GDPRやISO 27001といった各種規制やフレームワークへの対応状況を評価し、改善アクションとスコアで示すツールです。
担当者の頭の中に留まりがちだった規制対応の進捗を、自社スコアという共通言語で可視化し、次に何を直すべきかを一覧で把握できます。
監査・eDiscovery・データライフサイクル管理
このほかの主なソリューションを、それぞれ短く整理します。
- ● 監査:誰がいつ何をしたかの操作記録を残す機能
- ● eDiscovery(電子情報開示):訴訟や社内調査に備えて必要なデータを検索し保全する機能
- ● データライフサイクル管理:保持期間と削除を自動化し、不要なデータを残さない機能
監査ログが記録するのは主に操作の記録で、誰がファイルを閲覧したかまでを常に追える機能ではありません。
Microsoft Purviewの料金とライセンス
Microsoft Purviewの料金は、ユーザーごとのライセンス課金とAzure側の従量課金という2本立てです。以下では、Microsoft Purviewの料金体系を見ていきましょう。なお具体的な金額は変動するため、導入の際は公式サイトを確認してください。
ライセンス課金と従量課金
Microsoft公式によれば、Purviewは相互に補完する2つの課金モデルで構成されます。
情報保護やDLP、監査、コンプライアンスマネージャーといった多くの機能は、Microsoft 365のユーザー単位ライセンスに含まれます。
一方で、Microsoft 365以外のデータソースを対象にする保護やデータマップや統合カタログといったデータガバナンス側の機能は、Azureの従量課金で提供されます。
従量課金はAzureの課金基盤を使うため、Microsoft 365テナントに有効なAzureサブスクリプションを関連付ける必要があります。
| 課金モデル | 主な対象 | 主な対象機能 | 測定の考え方 |
|---|---|---|---|
| ユーザーごとのライセンス | Microsoft 365とWindows/macOSエンドポイント | 情報保護・DLP・監査・コンプライアンスマネージャーなど | E3/E5などユーザー単位のライセンス |
| 従量課金制 | Microsoft 365以外のデータソースなど | 統合カタログ・データマップ・AI関連の保護など | 資産数・処理単位・ストレージ量などの使用量 |
従量課金の測定単位は、資産の数や処理単位、ストレージ量などに分かれます。
たとえば、統合カタログのキュレーションはガバナンス対象資産の一意数で、データ品質の管理はデータガバナンス処理単位(DGPU)で測れます。単価そのものは変わりやすいため、金額は次に示す公式ページで確認してください。
どのライセンスで何が使えるか(E3・E5・アドオン・無料版)
機能とライセンスの対応は、大きく次のように整理できます。
情報保護やDLP、コンプライアンス管理の多くはMicrosoft 365 E5に包括され、E3では目的に応じたアドオンを追加する形になります。データガバナンスには、機能を絞った無料版と、全機能を使えるEnterpriseバージョンがあります。
ただし、どの機能がどのプランに含まれるかという対応と具体的な金額は更新されます。正確な対応と価格は、Purviewの課金モデルとAzureの価格ページ、およびMicrosoft 365のライセンス比較で最新を確認してください。
コストを見積もる考え方
コストを抑えるポイントは、いきなり全社の全データをガバナンス対象にしないことです。
まずはデータマップで主要なソースをスキャンして全体像を棚卸しし、そのうえでガバナンスや保護の対象を重要な資産へ絞り込みましょう。
従量課金は対象を広げるほど積み上がるため、対象範囲の設計がそのままコスト設計になります。
見積もりは、Azureの価格ページと料金計算ツールで想定する資産数や処理量を入れて試算するのが確実です。小さく始めて効果を確かめながら広げる進め方が、無駄な課金を避ける現実的な一歩になります。
生成AI時代のデータ保護とDSPM for AI
Copilotのような生成AIは、ユーザーがアクセスできるデータを横断的に読み込みます。分類も保護もないまま社内に開放すると、機密データが回答に露出する過共有が起きます。
ここまで解説した可視化と分類、保護が、生成AI時代のデータ流通制御に効く理由を解説します。
生成AIが機密データを過共有するリスク
生成AIは、元データのアクセス権と機密ラベルをそのまま引き継ぎます。裏を返せば、アクセス権が過剰なまま、あるいは機密データが未分類のままだと、AI経由で情報が漏れるというわけです。
たとえば、人事評価のファイルが広い共有範囲のまま放置されていると、Copilotがそのファイルを要約し、本来見えないはずの一般社員へ内容を提示してしまう、といった事故が起こり得ます。
生成AIを導入する前に、まず誰が何にアクセスできるかを絞り、機密データを分類して保護するようにしましょう。Microsoft公式のPurviewの詳細でも、生成AIでの偶発的な過共有や機密データ漏洩からの保護が目的の一つに挙げられています。
DSPM for AIとは、そこまでの機能がどう生きるか
DSPM for AI(AI向けのデータセキュリティ態勢管理)とは、生成AIの利用状況とそこで扱われる機密データを可視化し、リスクを評価してポリシーで制御する機能です。
データマップと統合カタログでデータを棚卸しし、機密ラベルとDLPで分類して保護し、そのうえでDSPM for AIがAIのデータ流通を監視して是正する、という一本の線でつながります。
可視化から保護までを整えておくほど、生成AIの導入は安全に前へ進みます。なお、Microsoft Purviewの概要では、本記事の執筆時点(2026年9月)でデータセキュリティ態勢管理(DSPM)がプレビュー段階と記載されています。
DSPMやDSPM for AIの提供段階と対象範囲は更新されるため、導入前に生成AIアプリへのPurviewの保護などの公式ページで最新の状態を必ず確認してください。
生成AIの利用ログを検知や対応の側から監視する取り組みは、SOCの領域とも接します。検知と対応の設計はMicrosoft SentinelによるSOC構築で解説しています。
Microsoft Sentinelで構築するクラウドネイティブSOC┃SIEM/SOAR統合運用の設計ガイド
Microsoft Purview導入の進め方
一度にすべての機能を入れようとすると、設計と社内調整で頓挫します。可視化から始めて段階的に育てるのが現実的です。ここまで解説した内容を、実装の順序として3ステップに整理します。
STEP1:現状把握と可視化
最初に、データマップで主要なデータソースをスキャンし、機密データがどこに眠っているかを棚卸しします。あわせて統合カタログを整え、担当者が必要なデータを検索できる状態をつくります。
守る対象が見えていないと、次の分類も保護も設計できません。だからこそ、可視化から始めることが重要です。
STEP2:分類と保護
次に、社外秘や極秘といった機密度の分類体系を設計し、機密ラベルと自動ラベル付けを整備します。DLPはいきなり強制せず、監査モードで誤検知を洗い出してから段階的に強制へ移します。
ここで機密ラベルとDLPを連動させると、持ち出しを実際に止められる保護になります。
STEP3:ガバナンスと生成AI対応
最後に、コンプライアンスマネージャーで規制対応をスコアとして管理し、継続的に改善します。
生成AIを導入するなら、DSPM for AIで利用状況と機密データを監視し、過共有を是正します。可視化から分類、保護、ガバナンスへと進んだ流れを、一度きりで終わらせず継続運用へ乗せることが、Purviewを生かす条件です。
Microsoft Purviewに関するよくある質問
本文で深く扱わなかったものの、寄せられる機会の多い質問に簡潔にお答えします。
Q. Azure PurviewとMicrosoft Purviewは何が違いますか
旧Azure Purviewは、現在のMicrosoft Purviewに統合されました。旧Azure Purviewはデータマップとデータカタログを担う系統で、現行ではデータガバナンス領域として位置づけられています。関係の詳細は、Microsoft Purviewとはの項で解説しています。
Q. Microsoft Purviewは無料で使えますか
データガバナンスには機能を絞った無料版があり、初期評価や検証に使えます。一方で、情報保護やDLP、監査といった多くの機能はMicrosoft 365のライセンスが必要です。無料で使える範囲と有料の範囲の考え方は、料金とライセンスの項を参照してください。
Q. E3とE5でできることはどう違いますか
考え方としては、情報保護やDLP、コンプライアンス管理の多くがMicrosoft 365 E5に包括され、E3では目的に応じてアドオンを追加します。ただし具体的な対応表と金額は更新されるため、公式の課金モデルとライセンス比較で最新を確認してください。
Q. Microsoft Purviewの競合製品は何ですか
データガバナンス系ではCollibraなど、DLPや情報保護系ではVaronisやForcepointなどが比較対象に挙がります。ただし、どれが最適かは守りたいデータの範囲と既存のMicrosoft環境によって変わるため、製品名だけでの優劣づけはおすすめしません。
Q. 監査ログで誰がファイルを閲覧したかまで分かりますか
監査ログが記録するのは主に操作の記録で、誰がファイルを閲覧したかまでを常に網羅して追跡できるとは限りません。閲覧の追跡には対象や条件があるため、期待する追跡が可能かは、導入前に監査の対象範囲を確認してください。
まとめ
Microsoft Purviewは、データの可視化から分類、保護、規制対応、そして生成AI対応までを一つの基盤で回す統合ソリューションです。料金は2つの課金モデルで構成されるため、対象範囲を絞りながら公式で確認するのが確実です。
旧2系統が一つに統合された今こそ、まず可視化から小さく始める一歩が現実的です。データを守るPurviewとアクセスを守るAzureゼロトラストを対で設計すると、守りの全体像が整います。
Microsoft Purviewの機能整理やライセンス選定、機密ラベルとDLPの実装、生成AI時代のデータ保護の支援については、ジードのお問い合わせまでお気軽にご相談ください。
 お客様が運営するクラウドの監視・保守・運用業務を、ジードが代行いたします。
 お客様のご要望に沿って、適切なクラウド選定から設計・構築までを行います。
 Azure上で、AI + 機械学習、分析、ブロックチェーン、IoTを開発します。